
目录 (12)
微前端架构(MFA)
我在开发一个应用时,通过分离包和使用单体仓库(Monorepo)了解了微前端架构(MFA)。正如后端有微服务架构(MSA)一样,前端也有微前端架构(MFA)。与MSA类似,MFA也涉及代码分离,以应对组织发展过程中代码管理、库管理和部门管理方面的难题。
1. 什么是微前端?
如果后端采用 MSA(微服务架构),则前端采用 MFA(微前端架构)。
简而言之,MFA 就是“将一个大型前端应用程序拆分成多个可以独立开发和部署的小型应用程序”。
每个小型应用都由一个独立的团队负责,可以拥有自己的代码库和部署流程。理论上,团队可以按照自己的节奏进行部署,无需互相等待。当然,虽然这种方式很有吸引力,但也带来了一系列挑战。
2. 单体架构 => 模块化单体架构 => 微前端
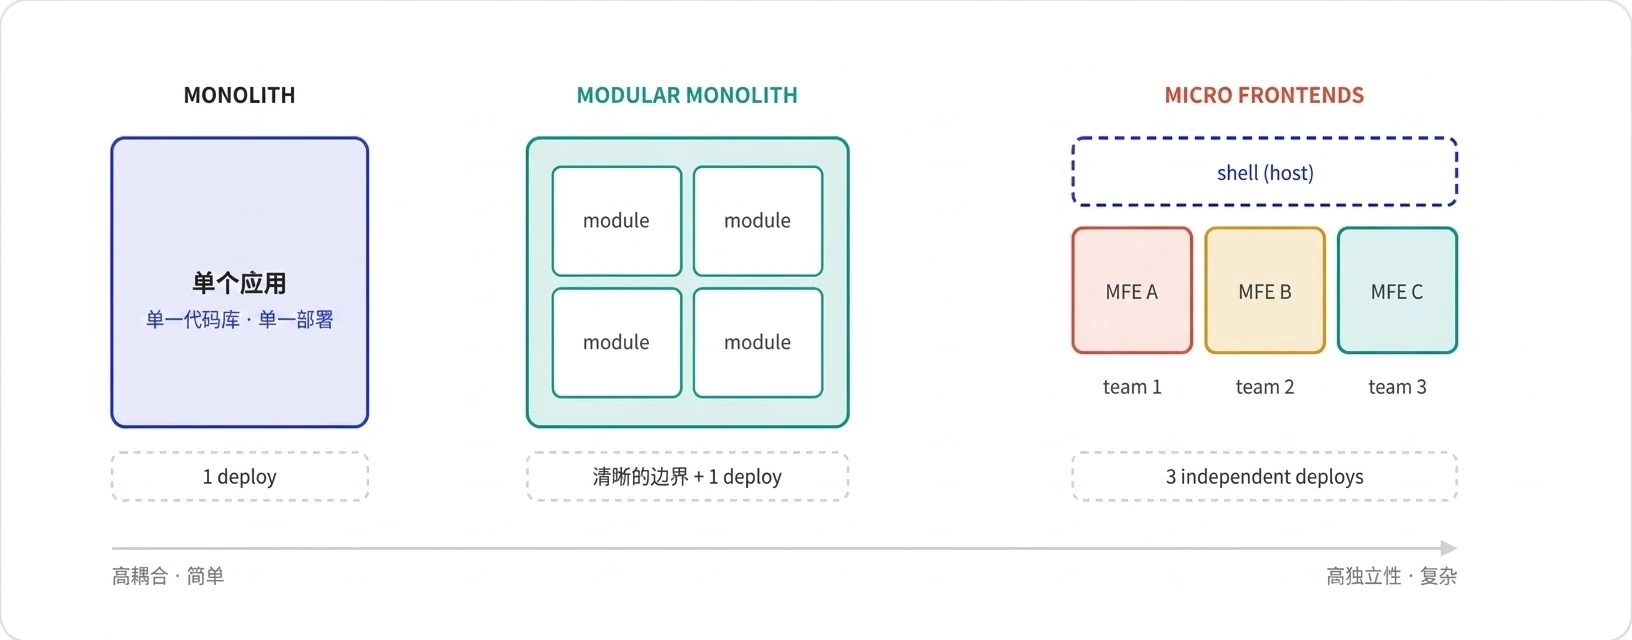
单体架构、模块化单体架构和微前端架构是按照将单个应用程序独立开发成多个应用程序的顺序排列的架构。
巨石
单一代码库和部署
模块化单体
单一代码库和单一部署,模块之间有清晰的边界分隔。
微前端
多个代码库和多个部署管道
3. 我们应该如何分割?
对 MFA 进行划分的标准有很多,但通常有三种。
页面单元——完全按路径划分,例如支付页面或搜索页面
基于领域(通常基于团队)——按业务领域划分,例如购物车、产品和用户资料(最推荐)
组件单元 - 在单个页面上使用来自多个团队的小部件
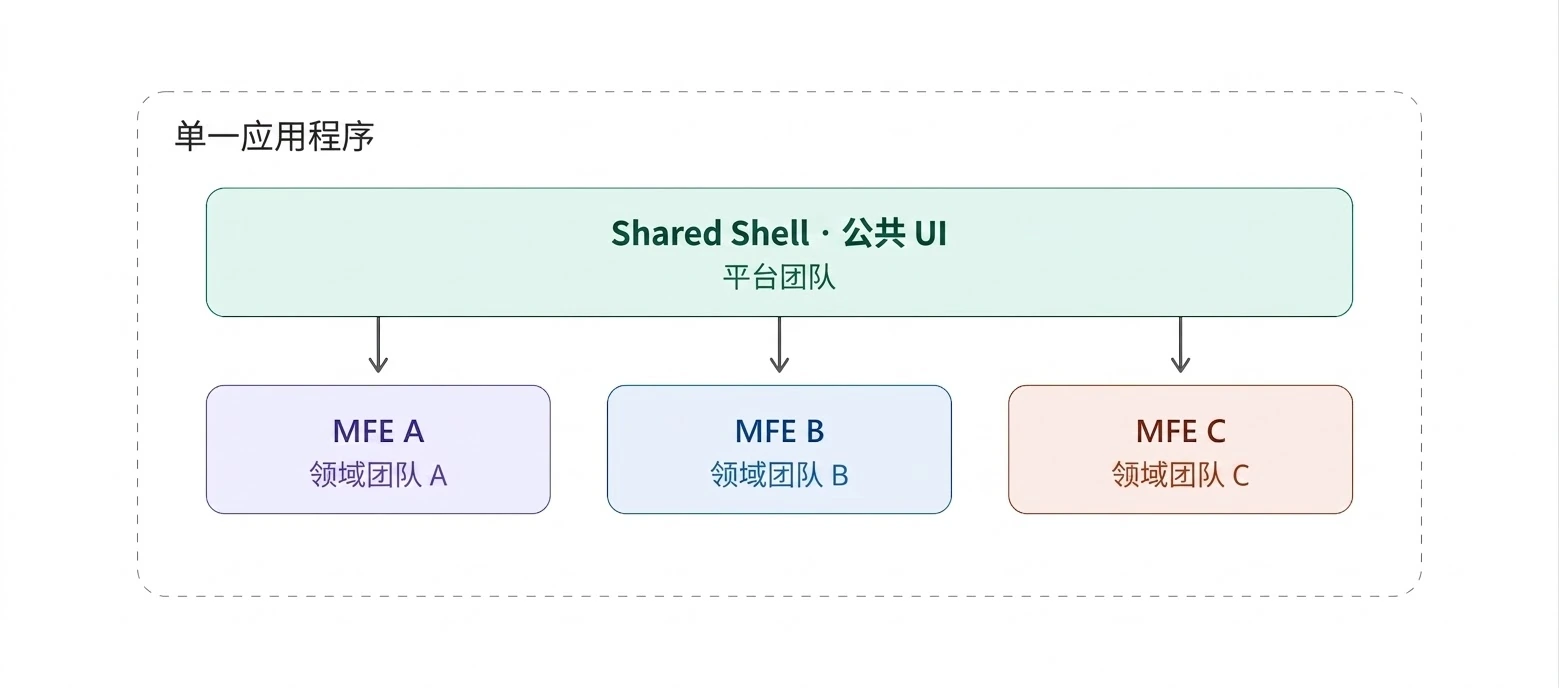
分拆时,组织架构比技术本身更重要。代码边界最终会遵循团队边界(康威定律)。如果只分离代码而不真正分离团队,只会增加成本。
因此,当应用 MFA 时,每个应用程序都会被分成足够大的大小,以便单个团队可以拥有。
4. Shell 应用(容器应用、共享应用、宿主应用)
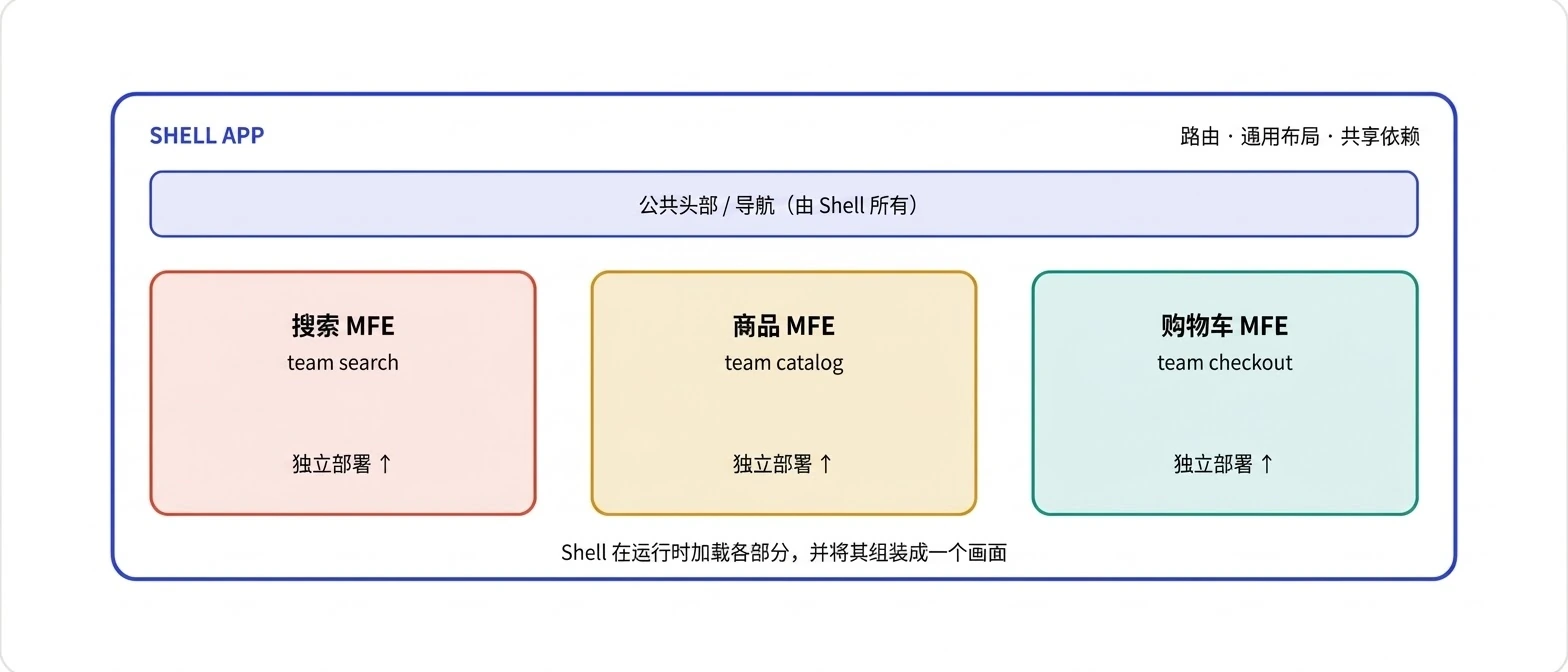
要在单个屏幕上显示独立应用程序,您需要一个容器来将它们组合在一起。这被称为 Shell 应用程序、宿主应用程序或容器应用程序。
Shell 应用程序不包含业务逻辑,负责路由、公共布局、管理共享依赖项以及加载和挂载每个应用程序。
5. MFA 应用如何合并
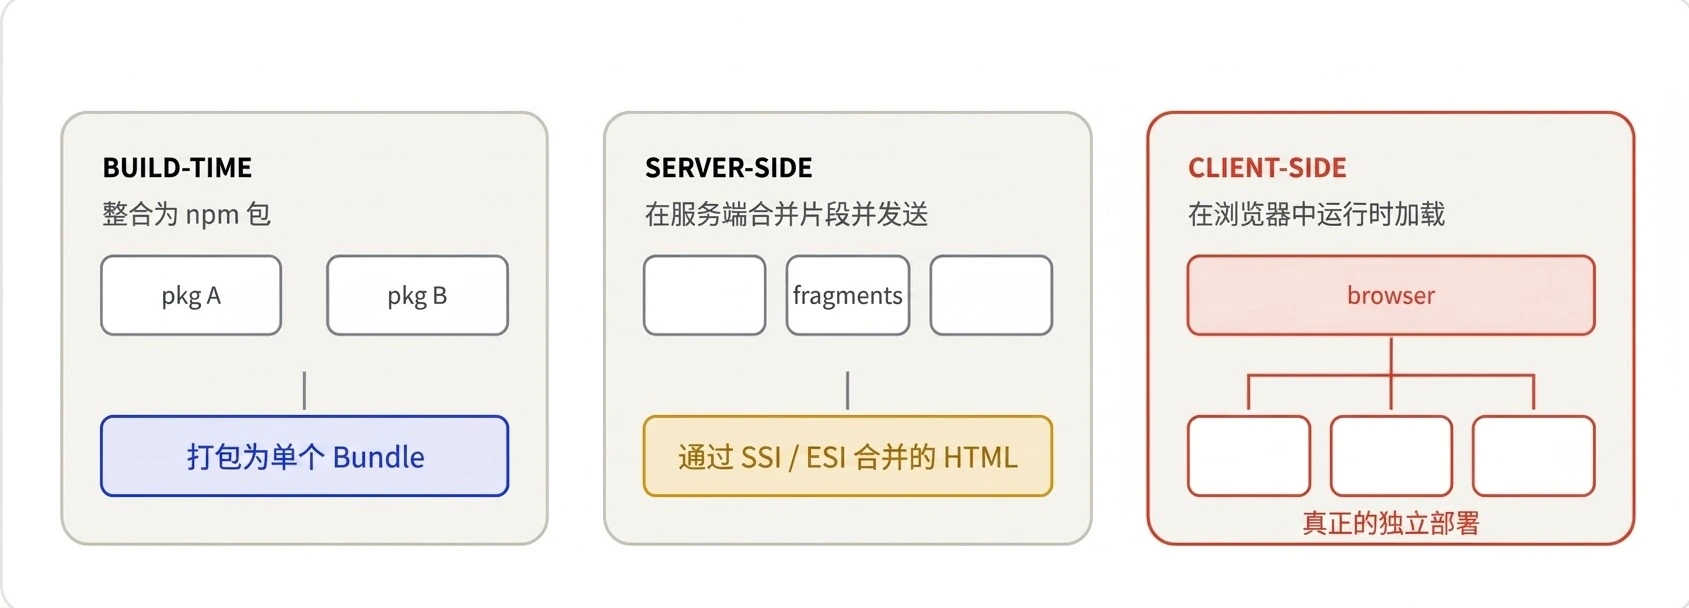
根据应用程序合并的时间不同,最终的多因素身份验证 (MFA) 会具有不同的特性(优点和缺点)。通常,前端应用程序会在三个主要节点进行合并:[构建时、服务器端和客户端]。
事实上,在构建时集成应用程序更接近模块化单体架构。接近模块化单体架构也意味着没有必要支付高昂的多因素身份验证 (MFA) 成本。
在构建时合并
优点
易于安装
多种框架和便捷的操作
无运行时加载复杂度
劣势
单个版本发布(部署)会影响所有团队 => 当一个团队部署新版本时,整个应用程序需要重新构建和重新部署。
服务器端合并
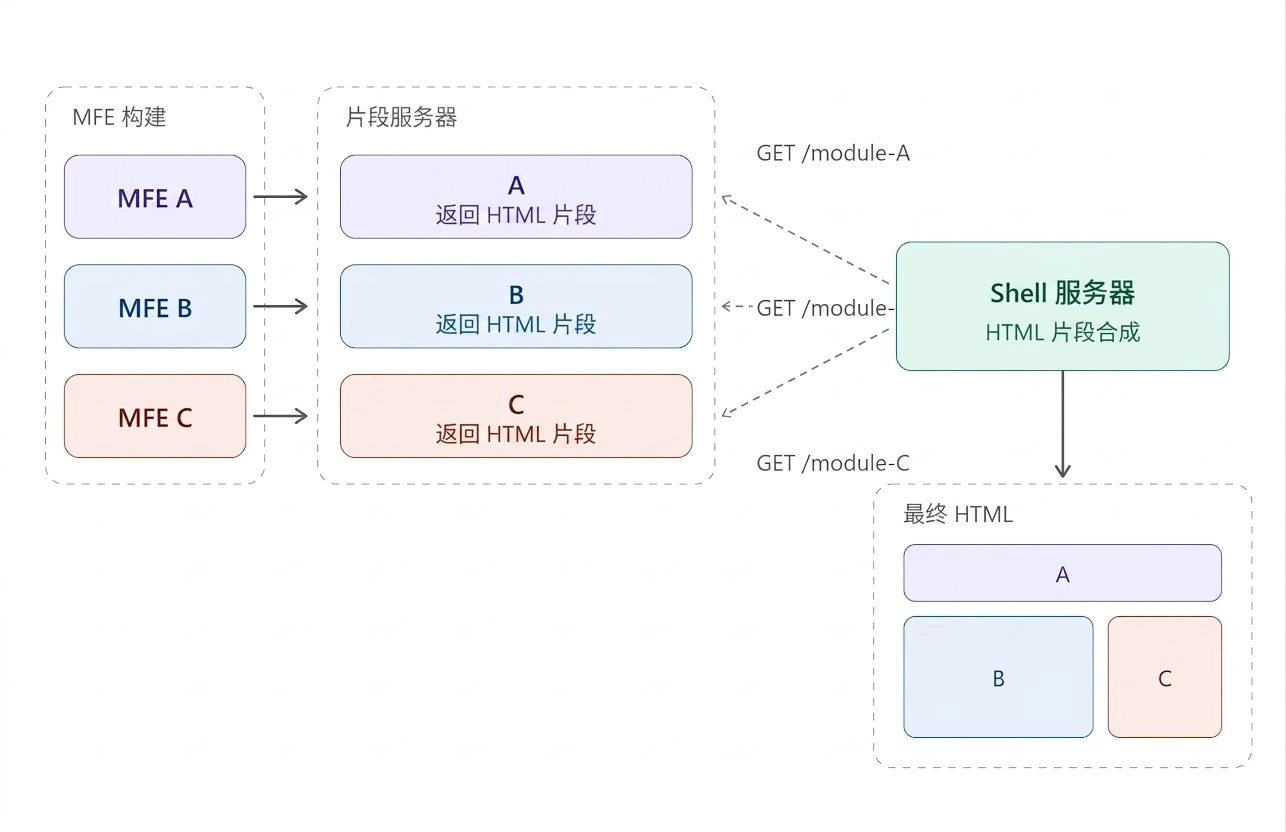
优点
通过 SSR 实现快速 FCP 时间
团队独立部署管理
劣势
高昂的基础设施成本和复杂性
当需要进行应用间状态管理或通信时,通信成本会很高。
客户端合并
有多种选择,不同选择的优点和缺点各不相同。
6. 客户端多因素身份验证 (MFA) 实现技术
客户端应用程序集成主要有四种技术。
技术 | 解释 | 隔离级别 | 用户指南 |
|---|---|---|---|
模块联盟 | 在 Webpack 5 和 Rspack 之间共享运行时模块
| 中间 |
|
单人水疗 | 在单个页面上挂载/卸载来自不同框架的多个应用程序
| 中间 |
|
iframe | 浏览器保证完全隔离(实现简单,但如果通信量增加,那就更好了)。
| 高度 |
|
Web 组件 | 基于浏览器标准的封装(自定义元素 + Shadow DOM)
| 高度 |
|
7. 微前端的局限性(缺点)
微前端在理论上看似完美,但据说在实际应用中存在诸多困难。以下列举了一些典型的成本示例。
运营复杂性呈爆炸式增长——需要分别管理 N 个应用程序的构建、部署、监控和路由。
捆绑包重复——每个组件都单独携带 React 等依赖项,导致向用户提供更重的页面。
版本/依赖地狱——共享库版本分散,运行时容易崩溃。
保持一致的用户体验的难度在于——即使有了设计系统,各个部分之间细微的不一致也会泄露出来。
调试和观察的难度——追踪问题源自哪个部分要棘手得多。
据说大多数团队规模不够大,无法承担这些成本。它只是为那些并不一定需要多因素身份验证 (MFA) 的组织承担了分布式系统带来的麻烦和成本。
8. 什么时候需要微前端?
在拥有多个独立团队的大型组织中,这种架构可能是必要的。每个团队可能拥有不同的发布周期和库,从而使组织更加灵活。因此,它也是一种旨在解决“组织问题”的架构。
但是,如果将其用于中低端团队、单一的、具有凝聚力的产品或对性能要求较高的服务,则实际上会产生新的问题。
9. 大多数组织中的替代方案:模块化单体架构(单体仓库)
人们对多因素身份验证 (MFA) 的需求是清晰的边界、模块化和团队自主性。事实上,即使采用模块化单体架构,也能在无需分布式系统成本的情况下实现这些目标。
因此,推迟申请多因素身份验证(MFA)直到真正需要时是一个不错的策略。如果能明确界定界限,将其拆分成多个MFA就容易多了。
10. 人工智能和多因素身份验证
多因素身份验证 (MFA) 的最大理由是“将大型代码库拆分成多个团队进行管理,因为人类难以处理”。然而,随着人工智能的进步,新的理由也在不断涌现。
人工智能能更好地处理大型代码库。在处理模块边界、跟踪多个文件的变更以及维护规范时,人类认知能力的局限性不再是瓶颈。
分散性对人工智能来说也是一种代价。系统分散在多个代码库、多个部署位置以及版本不一致的情况下,会使人工智能代理更难掌握完整的上下文信息。
维护边界的成本降低了。人工智能辅助的审查和重构使得解决“边界随时间推移而崩溃的问题”变得更加容易,而这正是模块化单体架构的一个弱点。
所以,实际上,我认为模块化整体式架构可能比多因素身份验证(MFA)更可取。(因为它的边界维护成本更低。)
结论
多因素身份验证 (MFA) 适用于规模庞大、团队分散的组织。因此,客观地权衡利弊后,大多数团队明智的做法是从模块化单体架构入手。这是因为模块化单体架构边界清晰、部署统一,而且随着人工智能显著降低了大型代码库的认知成本,真正需要 MFA 的门槛也随之提高。